ペーパーレス化に伴うセキュリティリスクと決裁者が取るべき対策
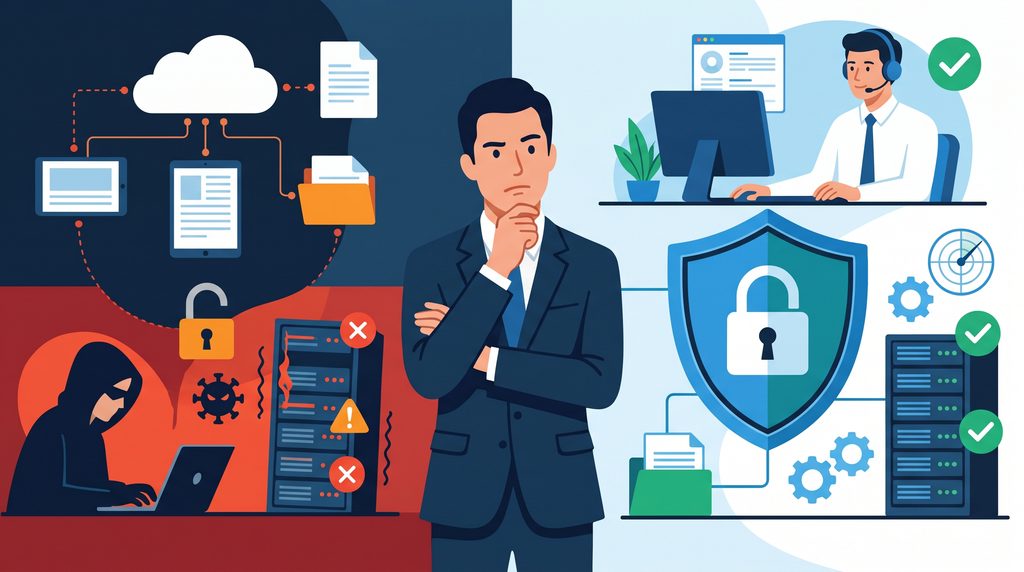
業務効率化やコスト削減を目的にペーパーレス化を推進する企業が増加しています。しかし、社内文書をデジタル化してクラウドや社内サーバーへ移行することは、外部からのサイバー攻撃や内部不正による情報漏洩リスクを増大させる要因でもあります。経営判断を下す決裁者には、単なる電子化ツールの導入にとどまらず、基盤となるネットワークセキュリティの刷新と確実な運用・保守体制の確立が求められます。
この記事の結論(要約)
- ・ペーパーレス化の進展に伴い、機密情報へのアクセス経路がネットワークに集中し、標的型攻撃や不正アクセスの被害リスクが高まります。
- ・従来の境界防御(UTMのみの設置など)では防ぎきれないため、ゼロトラスト思想に基づいた多要素認証やアクセス権限の厳格化が不可欠です。
- ・セキュリティ機器は「設置して終わり」ではなく、ログ監視やパッチ適用を継続する専門的な運用・保守体制が安全運用の前提となります。
- ・社内に専任のセキュリティ人材が不足している企業は、24時間365日の監視・障害復旧に対応する外部ベンダーへの運用委託が投資対効果の高い有力な選択肢となります。
- ・自社の現行ネットワーク構成に潜む脆弱性を早期に特定し、事業規模に見合った最適なセキュリティシステムへ入れ替えることが被害防止の最短ルートです。
ペーパーレス化で急増する3大ネットワークセキュリティリスク
電子化された帳票、契約書、稟議書などの重要データは、ネットワークを通じて社内外から閲覧・編集されます。紙媒体と異なり、一度の不正侵入で数万件規模の機密情報が一瞬で外部に流出する危険性を秘めています。
1. 不正アクセスおよび外部からのサイバー攻撃
テレワーク環境や外出先からのリモートアクセスを許可した結果、脆弱なVPN機器や推測されやすいパスワードを突かれ、ランサムウェアに感染する事例が後を絶ちません。暗号化された重要ファイルを取り戻す対価として身代金を要求されるだけでなく、バックアップデータまで同時に破壊されるケースが多発しています。
2. 内部関係者による不正な持ち出しや設定ミス
アクセス権限の設定が全社共通のまま放置されている場合、閲覧権限のない従業員や退職者による機密データの不正ダウンロード、あるいは共有リンクの一般公開設定といった人為的ミスによって、容易に情報が漏洩します。
3. シャドーITの蔓延とデータ消失
会社の未承認端末や無料クラウドサービスを利用するシャドーITが常態化すると、セキュリティ管理者の監視が届かない場所で業務データが扱われます。その結果、設定ミスや端末紛失による機密情報の外部漏洩に加え、アカウント凍結やマルウェア感染時に会社のバックアップが存在しないことで復旧不能なデータ消失に繋がります。ペーパーレス化においては、利用環境のルール整備とシャドーITを技術的に遮断・監視する仕組みの導入が不可欠です。
自社運用と外部保守・サポート委託の比較
ネットワークセキュリティの導入・入れ替えに際し、決裁者が直面する課題が「自社運用か外部委託か」です。初期費用だけでなく、インシデント発生時の初動対応や維持コストを含めて比較検討する必要があります。
| 比較項目 | 自社運用 | 外部保守・サポート(推奨) |
| 初期導入の手間 | 自社で機器選定・設計・構築(負荷大) | 専門エンジニアによる最適設計・導入支援 |
| 24時間監視体制 | 休日・夜間の対応が困難(形骸化しやすい) | SOCや監視センターによる24時間365日監視 |
| パッチ適用・更新 | 業務多忙によるアップデート遅延が発生 | 最新ファームウェア・定義ファイルを即座に自動適用 |
| 有事の初動対応 | 原因特定や封じ込めに数日以上を要する | 遠隔遮断・現地駆けつけによる即時リカバリ |
| 総合コスト | 人件費(1人あたり年500万〜800万円以上) | 月額定額制で予算化しやすくコストを抑制 |
表の通り、セキュリティの専任チームを自社で抱え続けることは、人材不足とコストの観点から非現実的です。信頼できる専門ベンダーの保守・サポートを組み合わせた運用体制を構築することが、最もリスクを低減できる選択肢となります。
決裁者が確認すべきネットワークセキュリティ選定の4基準
新規導入または既存機器からの入れ替えを進める際は、カタログスペックの比較だけでは不十分です。以下の4つの基準を満たしているかを必ず確認してください。
1. 多層防御とゼロトラスト対応
次世代ファイアウォール(NGFW)やEDR(エンドポイント検知・対処)、多要素認証(MFA)を組み合わせ、侵入を水際で防ぐだけでなく「万が一侵入されても横展開させない」設計が組み込まれているかを確認します。
2. 既存ネットワークへの影響と移行の容易さ
入れ替え作業に伴う業務停止時間を最小限に抑えるため、既存インフラとの互換性や段階的な移行プランを提示できるベンダーを選定してください。
3. SLA(サービス品質保証)と復旧対応スピード
ハードウェア障害や回線障害が発生した際、何分以内に初動対応を開始し、現地駆けつけや代替機提供がどの程度の時間で行われるのか、明確なSLAを取り交わす必要があります。
4. 定期的なセキュリティ診断の有無
月次の攻撃ブロック状況やトラフィック傾向のレポート提供、定期的なセキュリティ診断を実施してくれるかどうかが、長期的な安全維持の分かれ目となります。
堅牢なセキュリティ環境を維持する弊社の保守・サポート体制
ペーパーレス化による業務スピード向上と、強固な情報資産保護を両立するためには、設計から運用までを一気通貫で任せられるパートナーの存在が不可欠です。
弊社では、お客様の現在のオフィス環境およびペーパーレス化の進捗状況をヒアリングし、無駄のない最適なネットワークセキュリティ機器の選定から設計・設置までをワンストップで提供します。
さらに導入後は、専門技術者による24時間365日の死活監視・障害検知、計画的なパッチ適用、トラブル時の迅速な原因究明と代替機手配までをカバーする充実の「保守・サポートプログラム」をご用意しています。社内に情報システム部門や専任担当者が不在の企業様でも、安心してペーパーレス業務に集中できる安全な環境を構築します。
「現在のセキュリティ機器が古く、ペーパーレス化に耐えうるか不安がある」「既存ベンダーのサポート対応に不満があり、入れ替えを検討している」という企業様は、まずは現状のネットワーク脆弱性を可視化する無料診断をご活用ください。
ペーパーレス化とセキュリティに関するよくある質問(FAQ)
Q. クラウドストレージを導入していれば専用のセキュリティ機器は不要ですか?
いいえ、必要です。クラウド事業者側が保護するのはインフラ部分であり、社内端末からクラウドへの通信経路や、端末自体のウイルス感染、アカウント乗っ取りの防止は利用者側の責任となります。安全な通信経路を確保するためのネットワークセキュリティ対策が不可欠です。
Q. セキュリティ機器の入れ替え作業中、社内のネットワークは停止しますか?
ケーブルの差し替えや機器の再起動に伴う一時的な通信断は発生します。ただし、事前のヒアリングと設定準備を徹底し、業務時間外や休日のメンテナンス時間を活用して切り替え作業を行うため、営業時間中の日常業務への影響を最小限に抑えた移行が可能です。
Q. セキュリティ機器の保守・サポートを委託する最大のメリットは何ですか?
日々巧妙化する新たな脅威に対して、専門家が常に最新のセキュリティパッチを適用し、インシデント発生時には即座に通信遮断や原因究明を行える点です。自社で高額な専門人材を採用・育成するコストを削減しながら、万全のセキュリティレベルを維持できます。